资源简介
近期,网络安全研究机构披露了一起利用新闻蜘蛛池程序实施流量劫持的规模化黑产案件。该案件涉及多个层级的技术架构与利益分配环节,暴露出当前互联网流量生态中一条隐蔽且高效的灰色产业链。本文将从技术实现、运作模式及检测难点三个维度展开分析。
新闻蜘蛛池程序本质上是一种自动化内容聚合与分发系统。其设计初衷是帮助站点快速抓取并索引新闻源内容,提升搜索引擎收录效率。然而,在实际黑产应用中,该程序被改造为流量劫持的核心组件。攻击者通过批量部署低权重域名构建蜘蛛池,利用程序内置的爬虫模块高频抓取正规新闻站点的标题、摘要及正文片段,随后通过模板引擎生成大量静态页面。这些页面在用户正常访问时,会依据预设规则执行跳转或内容替换。
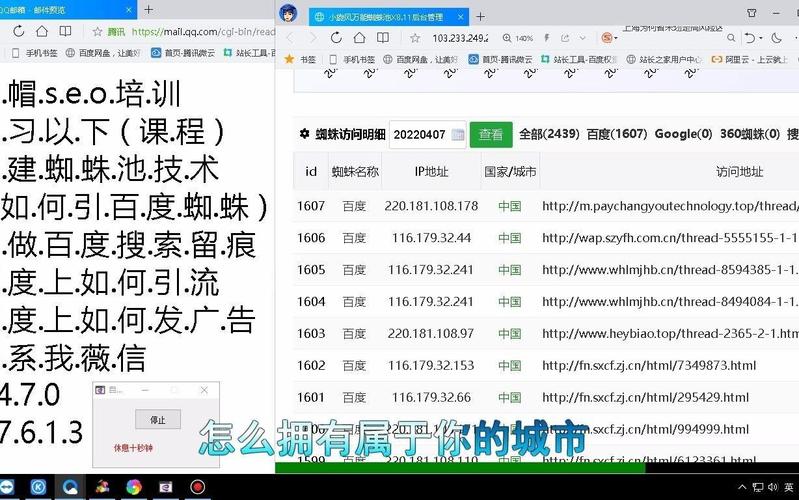
流量劫持的技术实现依赖于三个关键环节。第一,蜘蛛池程序内置的User-Agent伪造模块可模拟主流搜索引擎爬虫,绕过目标站点的反爬策略,获取原始新闻数据。第二,程序通过动态JS注入或HTTP 302重定向,将真实用户请求导向预设的博彩、色情或诈骗落地页。第三,利用CDN节点缓存与DNS轮询技术,劫持行为在不同地域和时段呈现差异化特征,规避单一IP的封禁风险。值得注意的是,部分高级变种还引入了WebSocket长连接,实现实时指令下发与劫持策略动态切换。
从运作模式看,该黑产链条呈现明显的分工特征。上游开发者负责维护新闻蜘蛛池程序的代码更新与漏洞利用工具;中游代理商通过租用云服务器和批量注册域名搭建蜘蛛池集群,并按流量规模向广告主收费;下游流量变现方则提供落地页与支付通道。整个链条中,新闻蜘蛛池程序充当了流量清洗与分发的枢纽角色,其日志系统甚至能记录用户设备指纹、访问时长等数据,用于优化劫持转化率。
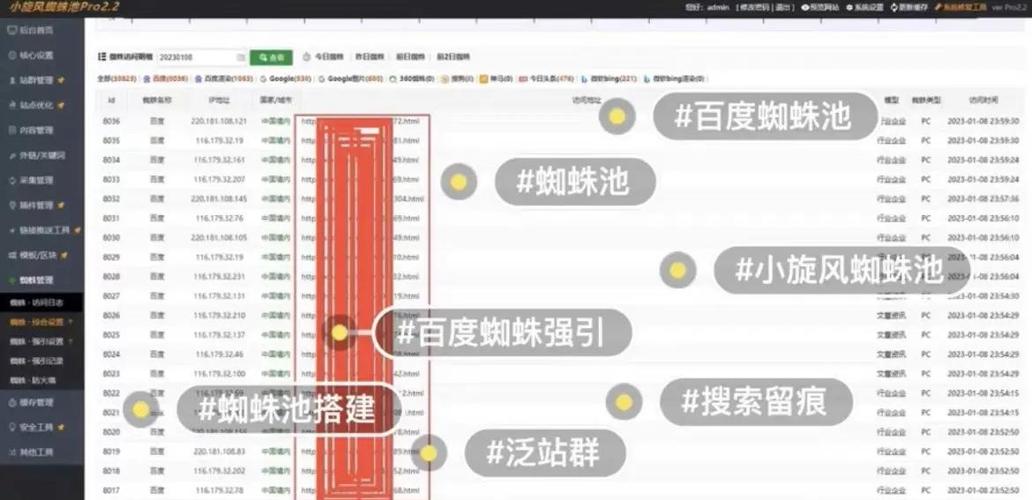
检测此类流量劫持面临多重挑战。传统基于黑名单的域名拦截难以应对蜘蛛池程序每日更换的域名池;基于内容签名的检测则因程序动态拼接新闻片段而失效。安全团队需结合客户端行为分析,例如监测页面加载后是否触发非预期重定向、检查DOM树中是否存在隐藏的iframe或script标签。此外,搜索引擎爬虫与真实用户请求的流量特征差异可作为辅助判断依据,但攻击者通过代理IP池与请求头随机化已显著削弱该方法的准确性。
针对新闻蜘蛛池程序带来的威胁,建议网站运营者采取以下措施:部署CSP内容安全策略限制外部脚本执行;对站内新闻接口增加频率限制与来源校验;定期审计服务器日志中异常的高频抓取记录。对于普通用户,浏览器端可启用反跟踪插件,并警惕访问新闻页面时出现的非预期跳转。监管层面需推动域名注册实名制与云服务商联合治理,切断蜘蛛池程序的部署基础设施。
综上所述,新闻蜘蛛池程序已从单纯的内容聚合工具演变为流量劫持黑产的关键基础设施。其技术隐蔽性与利益链条的完整性,要求安全防御从单点拦截转向全链路监测。只有通过技术对抗、行业协作与法律规制三者结合,才能有效遏制此类黑产的蔓延。
亮点功能
- ✦ 小旋风蜘蛛池采集规则详解:从入门到精通
- ✦ 小旋风蜘蛛池采集规则详解:从入门到精通
- ✦ 小旋风蜘蛛池采集规则详解:从入门到精通