资源简介
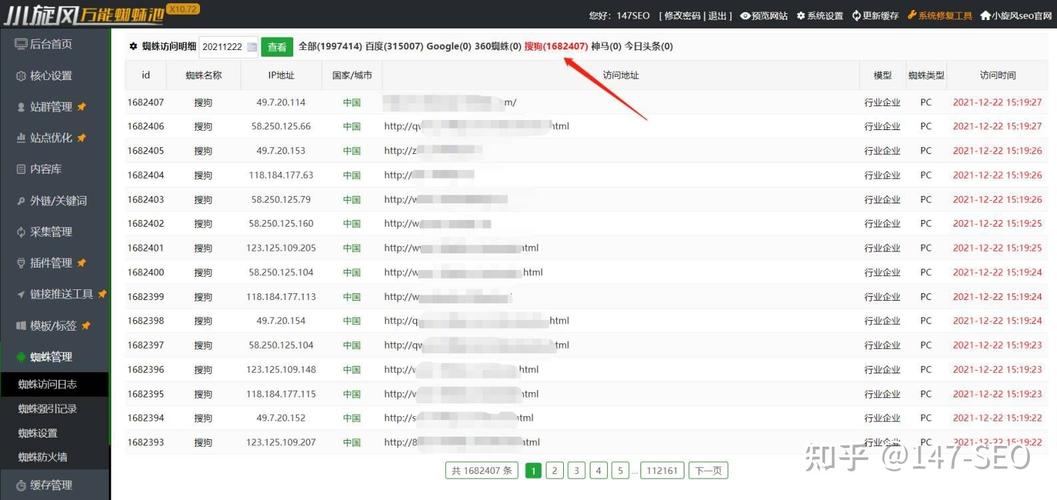
近期,网络安全监测机构联合发布紧急预警,指出网络上广泛流传的“小旋风蜘蛛池X9破解版”存在严重安全风险。该版本并非官方发布,而是由第三方篡改官方程序后植入恶意代码的非法版本。攻击者利用用户对低成本、高功能蜘蛛池工具的需求,通过破解版渠道传播后门程序,已造成多起服务器被控、数据泄露及搜索引擎惩罚事件。
技术分析显示,小旋风蜘蛛池X9破解版在安装包中嵌入了远程访问木马(RAT)和挖矿模块。一旦用户部署该版本,攻击者即可获取服务器最高权限,执行任意命令、窃取数据库凭证、篡改网站内容,甚至将受害主机纳入僵尸网络。部分样本还会主动连接境外C2服务器,定期回传系统信息与敏感文件。此外,破解版通常删除了官方授权验证逻辑,但保留了核心的蜘蛛模拟与泛站生成功能,这使得其表面运行正常,实则长期潜伏。
从搜索引擎优化(SEO)与网络安全交叉视角看,使用此类破解工具不仅违反软件许可协议,更会直接导致网站被搜索引擎标记为恶意站点。主流搜索引擎已具备检测蜘蛛池异常行为的能力,一旦发现站点与已知后门IP或恶意用户代理关联,将迅速降权或除名。同时,服务器被控后可能被用于发起DDoS攻击、发送垃圾邮件或托管钓鱼页面,进一步加剧法律与运营风险。
针对已部署小旋风蜘蛛池X9破解版的用户,建议立即采取以下措施:第一,断开服务器外网连接,备份关键数据后彻底重装系统;第二,更换所有相关账户的密码,包括数据库、FTP、SSH及后台管理凭证;第三,检查网站日志与计划任务,清除可疑进程与定时脚本;第四,向属地网信部门或网络安全机构报告事件。对于尚未部署的用户,应通过官方渠道获取授权版本,或选用开源替代方案如Scrapy、PySpider等自建采集系统,避免因小失大。
网络安全机构强调,任何声称“破解”“免费”“内部版”的蜘蛛池工具均存在不可控风险。小旋风蜘蛛池X9破解版的后门事件再次证明,以牺牲安全性换取短期SEO效果,最终将导致更严重的业务中断与信誉损失。建议企业将SEO策略建立在合规内容与白帽技术之上,定期进行安全审计与漏洞扫描,从源头阻断恶意软件的传播链条。
亮点功能
- ✦ 四川百度蜘蛛池租用引关注,行业规范与风险防范成焦点
- ✦ 四川百度蜘蛛池租用引关注,行业规范与风险防范成焦点
- ✦ 四川百度蜘蛛池租用引关注,行业规范与风险防范成焦点