资源简介
近期,关于“阿里蜘蛛池破解”的讨论在部分技术论坛与黑产社群中悄然升温。所谓“蜘蛛池”,本是一种利用大量域名与泛站群程序,诱导搜索引擎蜘蛛(如百度蜘蛛、搜狗蜘蛛)频繁抓取,从而提升特定目标网址收录与权重的SEO技术手段。而“阿里蜘蛛池破解”则指向对阿里云旗下某些资源或接口的非授权利用,试图绕过其安全机制,构建低成本、高隐匿性的蜘蛛池网络。这一现象背后,折射出一条从工具开发、资源窃取到流量变现的完整黑产链条。
一、阿里蜘蛛池破解的技术逻辑与运作方式
正常的蜘蛛池需要大量服务器、独立IP、域名以及泛站群内容生成系统。成本高昂,且容易被搜索引擎识别并惩罚。而所谓的“阿里蜘蛛池破解”,核心在于利用阿里云生态中的某些薄弱环节,例如:
1. 滥用阿里云函数计算或轻量应用服务器的免费额度,批量注册账号,生成大量临时子域名或泛解析记录。
2. 通过破解或逆向阿里云某些API的鉴权机制,实现自动化、大规模地创建和销毁云资源,用于承载蜘蛛池页面。
3. 利用阿里云CDN或对象存储的缓存机制,将恶意泛站内容伪装成正常静态资源,躲避传统WAF检测。
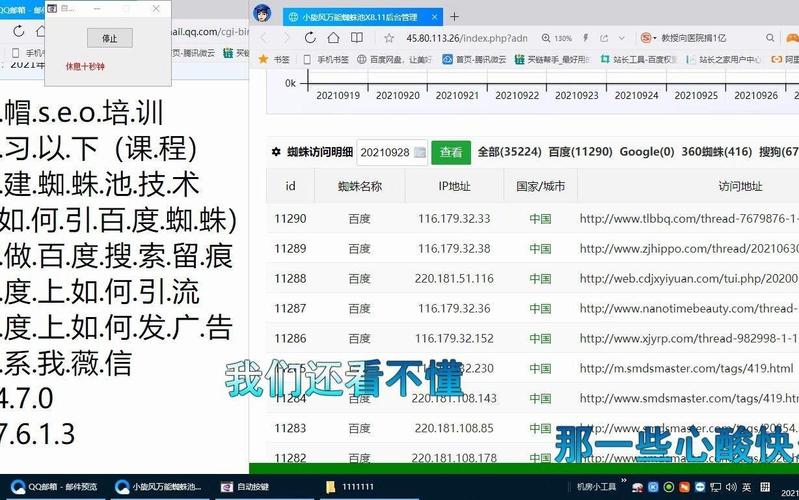
这些操作并非真正“破解”了阿里云的核心安全体系,而是抓住了配置错误、权限滥用或接口风控不足的漏洞。黑产从业者将这些方法打包成教程或工具,在暗网与私密群组中售卖,价格从数百元到数万元不等。
二、黑产链条的四个层级
第一层是工具开发者。他们负责编写自动化脚本,实现批量注册、API调用、内容生成与蜘蛛诱导。部分工具甚至集成了代理IP池与验证码识别模块,以对抗阿里云的风控策略。
第二层是资源提供者。他们通过非法渠道获取大量阿里云账号、手机号、邮箱以及支付方式,或者直接盗用他人云账号。这些账号被用于创建蜘蛛池所需的计算与存储资源。
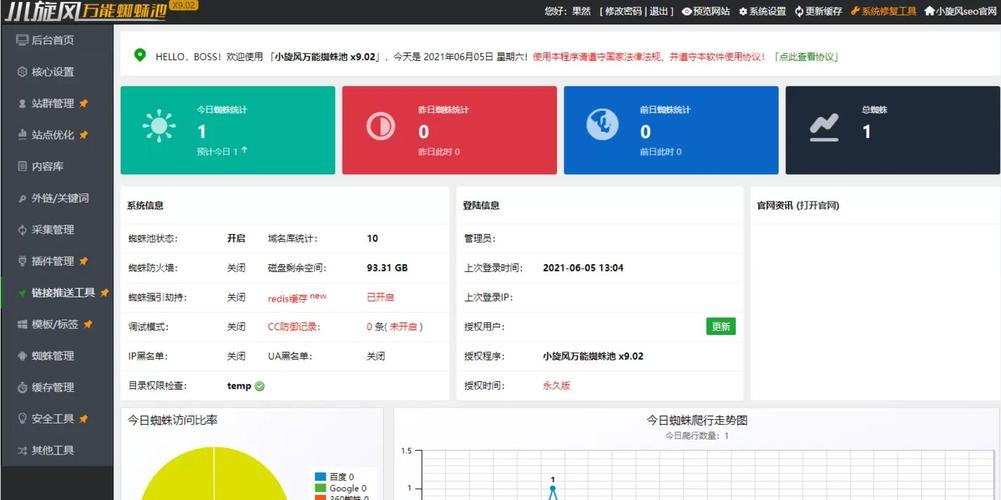
第三层是蜘蛛池运营者。他们购买工具与账号后,搭建起庞大的泛站群网络,为赌博、色情、诈骗、非法医疗等灰色产业提供关键词排名服务。目标网址一旦被蜘蛛大量抓取,便能在短时间内获得搜索引擎的青睐。
第四层是流量变现者。他们通过蜘蛛池将灰色网页推上搜索结果首页,再通过广告点击、诱导下载、虚假交易等方式获取非法收益。整个链条分工明确,彼此通过加密通讯工具联系,资金流转多使用虚拟货币。
三、阿里云的安全应对与破解的实质
阿里云安全团队并非对此类行为无动于衷。近年来,阿里云持续升级风控系统,包括:
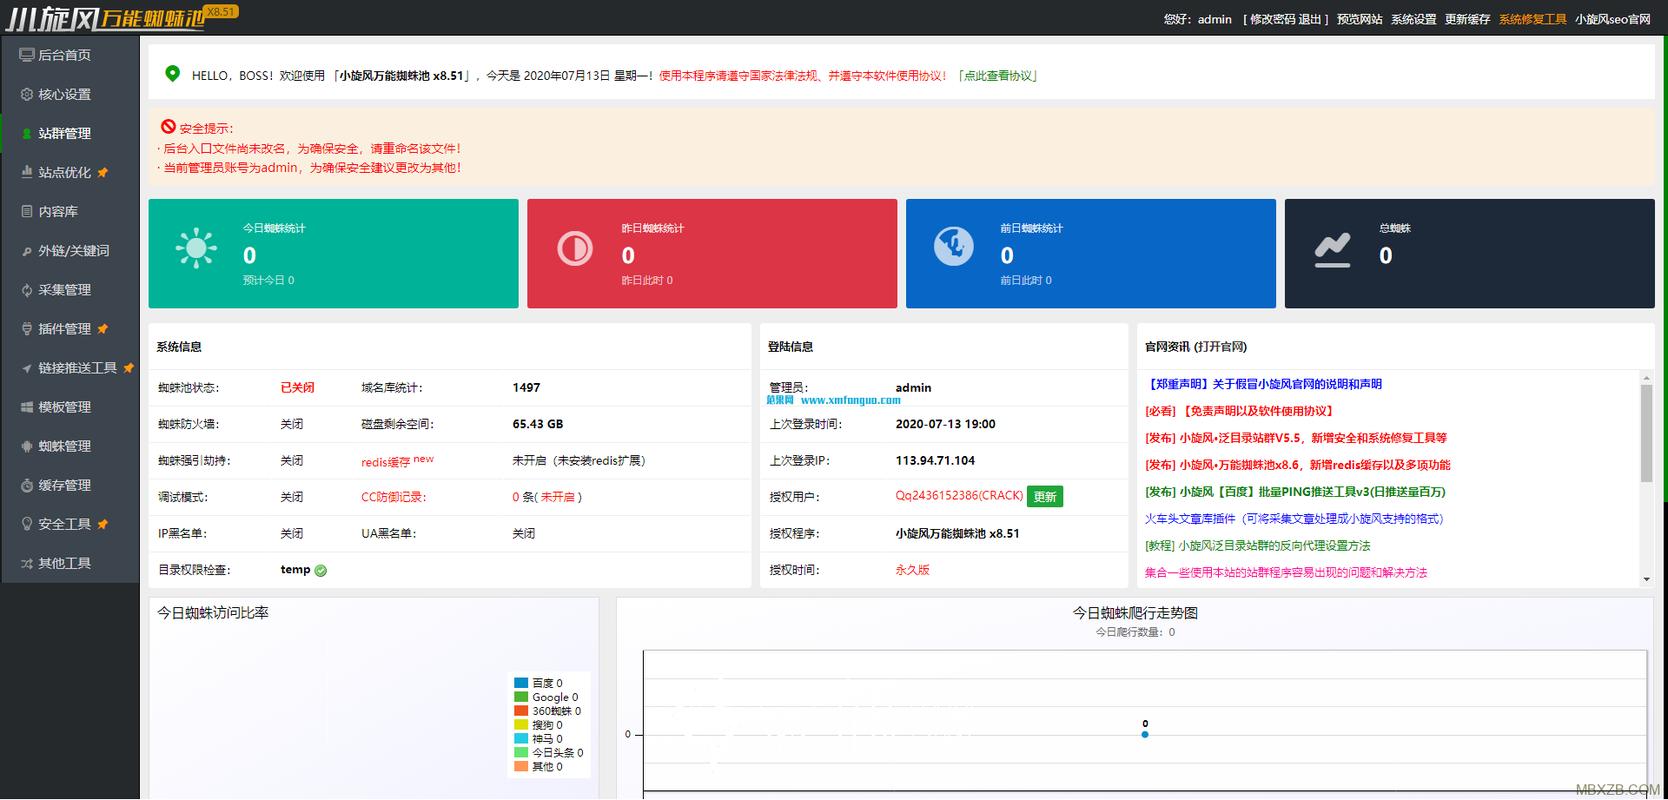
1. 对API调用频率、来源IP、账号行为进行多维画像,识别异常批量操作。
2. 对函数计算、轻量服务器等产品的免费资源实施更严格的实名与使用限制。
3. 与搜索引擎建立联动机制,主动上报恶意蜘蛛池域名与IP段。
因此,所谓“阿里蜘蛛池破解”本质上是一场持续对抗。黑产从业者不断寻找新的漏洞,而阿里云则不断封堵。破解方法往往具有时效性,短则数天,长则数周便会失效。那些宣称“永久有效”的破解工具,多数是骗局或夹带木马。
四、对网站运营者与安全从业者的警示
对于正规网站运营者而言,切勿尝试使用任何蜘蛛池破解手段。一旦被搜索引擎判定为作弊,网站将面临降权、拔毛甚至永久封禁。同时,使用破解工具可能触犯《网络安全法》《刑法》中关于非法侵入计算机信息系统、破坏计算机信息系统功能等条款。
对于安全从业者,应关注以下防御要点:
1. 定期审计云账号权限,关闭不必要的API密钥与子账号。
2. 监控异常的资源创建行为,尤其是函数计算与对象存储的批量操作。
3. 在WAF中增加对泛站群特征、异常User-Agent与高频抓取的识别规则。
4. 与云服务商的安全团队保持沟通,及时获取最新的威胁情报。
五、结语
阿里蜘蛛池破解内幕的曝光,再次敲响了网络安全的警钟。黑产链条之所以能够运转,根源在于云资源滥用成本低、违法收益高、追踪难度大。只有云服务商、搜索引擎、监管机构与安全社区形成合力,才能有效斩断这条灰色产业链。对于技术爱好者而言,研究蜘蛛池原理应止步于防御与学术层面,任何越界行为都将付出法律代价。
亮点功能
- ✦ 《蜘蛛池养殖方法视频走红网络 专家提醒:切勿盲目跟风养殖》
- ✦ 《蜘蛛池养殖方法视频走红网络 专家提醒:切勿盲目跟风养殖》
- ✦ 《蜘蛛池养殖方法视频走红网络 专家提醒:切勿盲目跟风养殖》